看清需要保护的资产
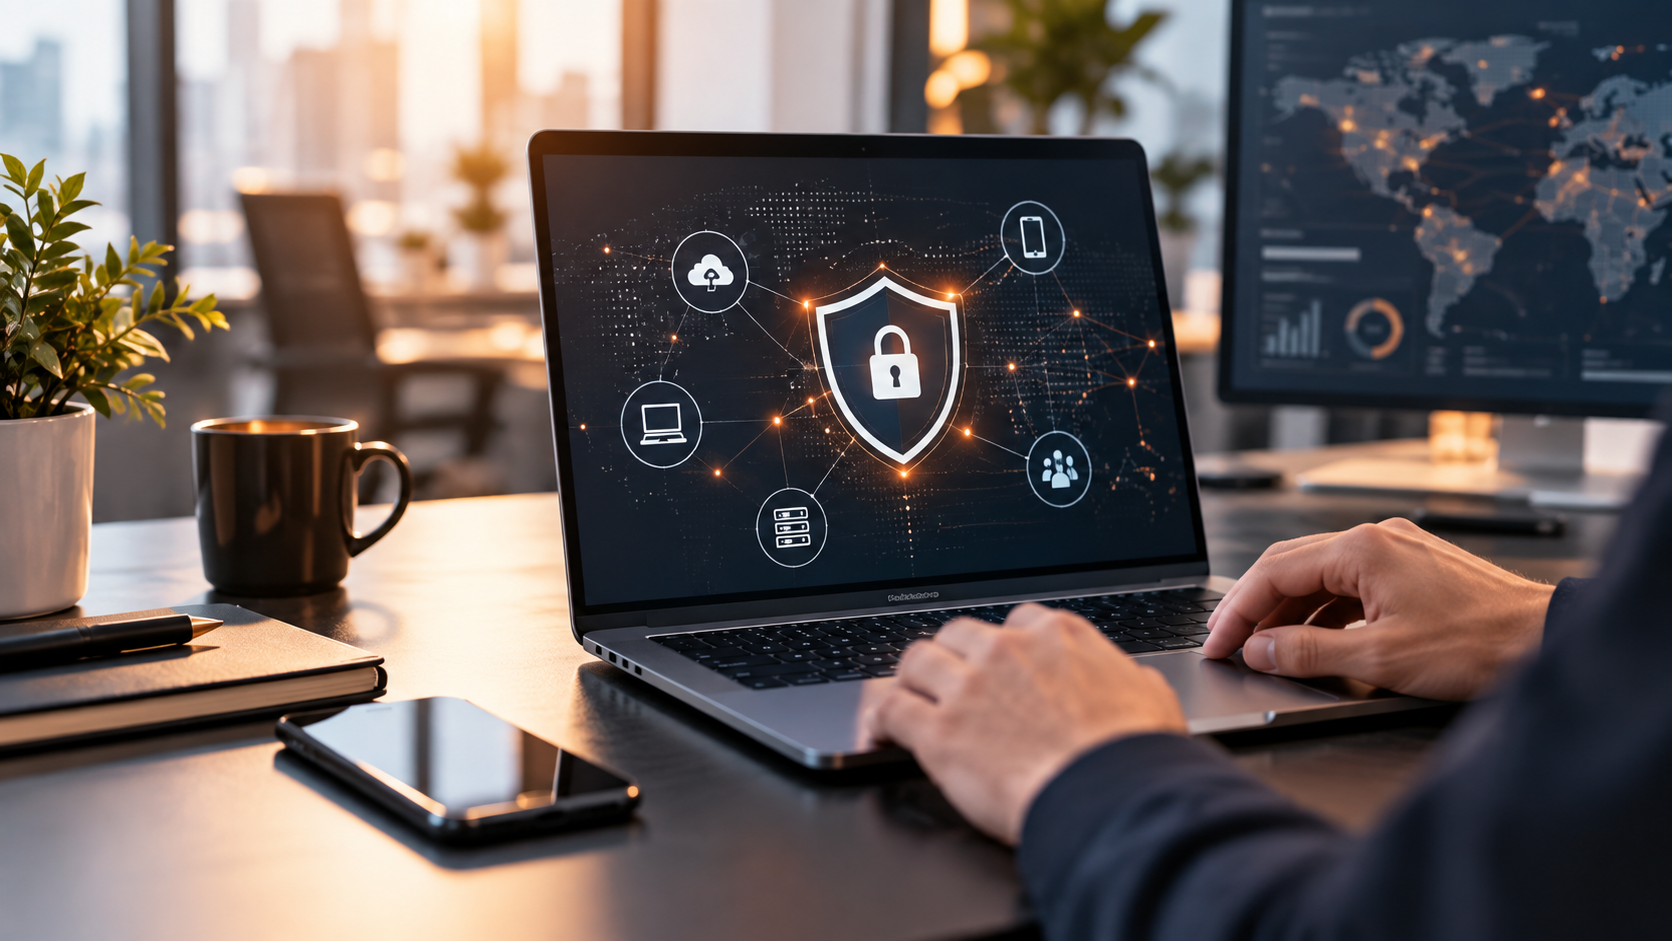
从关键应用、数据、设备和人员访问关系入手,建立一份持续更新的资产视图。不了解系统之间如何连接,就很难判断风险可能在哪里扩散。
把预防与发现放在一起
权限管理、更新和配置检查可以降低常见暴露面;日志、告警和日常复查则帮助团队发现异常。两者应围绕同一批关键资产协同工作。
告警数量不是目标。能够识别需要处理的问题,并找到对应负责人,才是有效的检测流程。
提前准备响应与恢复
明确谁来判断事件、如何隔离影响、怎样恢复服务以及如何通知相关团队。定期演练和复盘可以暴露流程中的空缺。
安全体系需要随着业务变化持续更新,而不是在部署一项工具后就结束。